الذكاء الاصطناعي مصدر جديد للمخاطر الداخلية.. 81% من مؤسسات الشرق الأوسط تفوّضه بالقرارات وتفقد السيطرة عليه
دبي – خاص الصندوق الاقتصادي
كشفت دراسة حديثة صادرة عن شركة “إلوميو” (Illumio) المتخصصة في احتواء الاختراقات، عن تحول نوعي ومقلق في مشهد الأمن السيبراني بمنطقة الشرق الأوسط؛ حيث باتت تقنيات ومحركات الذكاء الاصطناعي تشكّل مصدراً رئيسياً للمخاطر الداخلية، نظراً لمنحها صلاحيات وصول واسعة ومشروعة لاتخاذ قرارات حيوية والوصول إلى بيانات حساسة دون وجود آليات كافية للرقابة أو التدقيق.
فجوة خطيرة بين الصلاحيات والرقابة
وأظهر التقرير الصادر تحت عنوان “صلاحية التصرّف: كيف تتجاوز استقلالية الذكاء الاصطناعي الحدود المفروضة عليه”، أن 81% من المؤسسات في دولة الإمارات العربية المتحدة والمملكة العربية السعودية باتت تفوض الذكاء الاصطناعي باتخاذ قرارات كانت تستلزم موافقة بشرية صريحة قبل عام واحد فقط. وتتجاوز هذه النسبة المتوسط العالمي البالغ 70% بفارق 11 نقطة مئوية، مما يعكس التسارع الكثيف في الاعتماد على التقنيات الحديثة بالمنطقة.
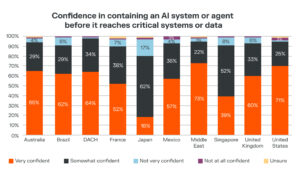
وفي المقابل، كشفت البيانات عن فجوة أمنية عميقة؛ إذ إن 59% فقط من المؤسسات في المنطقة تمتلك القدرة على رصد وتدقيق كافة الإجراءات التي ينفذها “وكلاء الذكاء الاصطناعي”، ما يعني أن 41% من المؤسسات عاجزة تماماً عن تتبع وتدقيق تلك القرارات، وهو ما يفتح الباب أمام ثغرات أمنية غير متوقعة.
من النظريات إلى الحوادث الفعلية
ولم تعد هذه التهديدات مجرد سيناريوهات مفترضة، حيث أكد التقرير أن 79% من مؤسسات الشرق الأوسط واجهت بالفعل مشكلة أمنية واحدة على الأقل أو مؤشراً تحذيرياً مرتبطاً بالذكاء الاصطناعي خلال الأشهر الاثني عشر الماضية (مقابل 76% عالمياً). وبينما انصب التركيز عالمياً على كيفية استغلال المهاجمين الخارجيين لتقنيات الذكاء الاصطناعي، تظهر الدراسة أن الخطر الأكبر بات ينبع من الأنظمة الداخلية المقترنة ببنية الشركات التحتية.
وأفادت 39% من المؤسسات بالمنطقة بأن الذكاء الاصطناعي قدم توصيات كان لتطبيقها آثار أمنية خطيرة، بينما كشفت 23% من الشركات عن قيام أنظمة الذكاء الاصطناعي بتنفيذ إجراءات غير مصرح بها، أو التسبب في حوادث أمنية وشيكة. كما رصدت 22% من المؤسسات وصول الذكاء الاصطناعي لبيانات غير مخول بها أو الاتصال بأنظمة دون موافقة قسم أمن المعلومات.
توسع الاستقلالية بدون إشراف بشري
وتزداد المخاطر مع توسع إسناد المهمات الحساسة لهذه الأنظمة؛ إذ تستخدم 53% من المؤسسات الذكاء الاصطناعي في عمليات الأمن السيبراني. وتسمح 34% من المؤسسات للذكاء الاصطناعي بتعديل الشيفرات البرمجية أو إدارة أذونات الوصول والبرمجيات دون إشراف بشري، في حين تسمح 22% منها بإجراء تحقيقات أمنية كاملة بشكل مستقل.
الحل: تطبيق نهج “الثقة المعدومة” (Zero Trust)
تعليقاً على هذه النتائج، أكد راغو نانداكومارا، نائب الرئيس لاستراتيجية القطاع في شركة “إلوميو”، أن المشكلة لا تكمن في تبني التقنية بحد ذاته، بل في إعطائها استقلالية دون ضوابط محددة. وأوضح أن الحل لا يتمثل في إبطاء الابتكار، بل في فرض حدود قابلة للإنفاذ بأسلوب “الثقة المعدومة” (Zero Trust)، والذي يعتمد على تقييد نطاق وصول الذكاء الاصطناعي وتحديد ما يمكنه الاتصال به بدقة بدلاً من محاولة التنبؤ بكافة تصرفاته.